Come usare GraphQL al posto delle API REST tradizionali
Come usare GraphQL al posto delle API REST tradizionaliNell'era moderna dello sviluppo web, trovare il modo più efficiente per gestire i dati è fondamentale....
Cerca in WeBlog

Come proteggere i dati degli utenti con crittografia end-to-end | ©
La protezione dei dati degli utenti è una priorità fondamentale in un mondo sempre più digitale. Uno dei metodi più efficaci per garantire la sicurezza delle informazioni personali è l'uso della crittografia end-to-end. In questo tutorial, ti guiderò attraverso i passaggi necessari per implementare questa tecnologia nei tuoi sistemi.
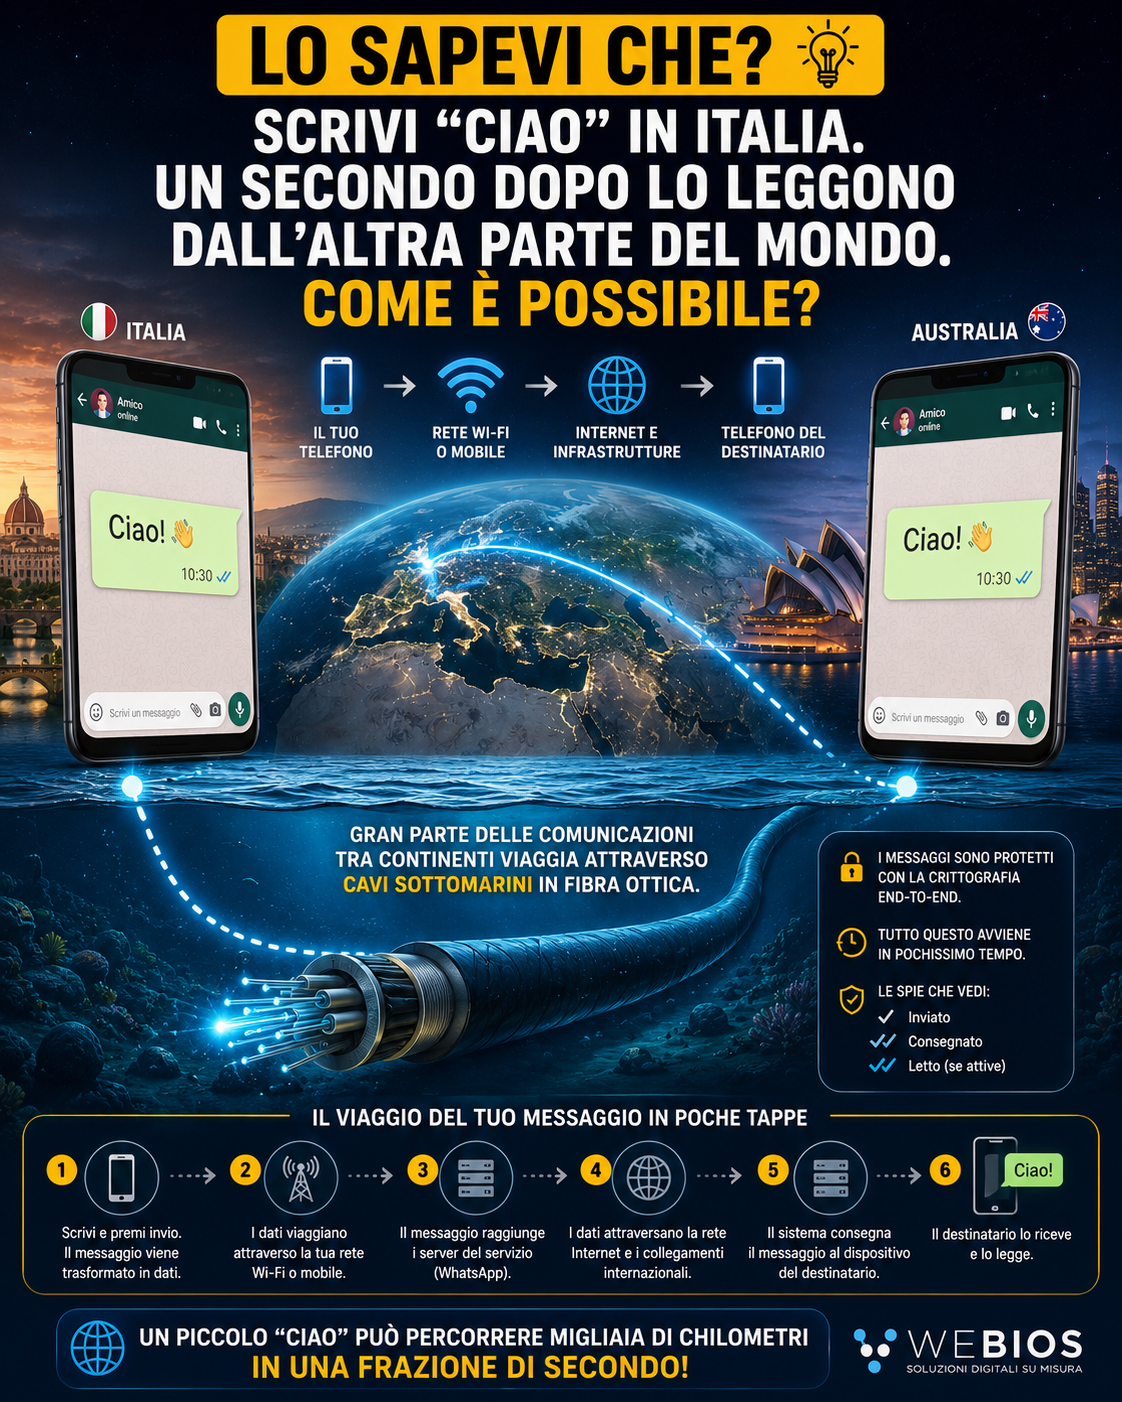
La crittografia end-to-end (E2EE) è un sistema di comunicazione sicuro che garantisce che solo gli utenti coinvolti nella comunicazione possano leggere i messaggi. I dati vengono criptati sul dispositivo di partenza e possono essere decodificati solo sul dispositivo di destinazione.
Usare la crittografia end-to-end offre diversi vantaggi:
Vediamo ora come implementare la crittografia end-to-end nei tuoi sistemi.
Esistono diversi protocolli di crittografia che puoi utilizzare, come Signal Protocol, Double Ratchet o Elliptic Curve Cryptography. La scelta dipende dalle tue esigenze specifiche di sicurezza e dalle risorse disponibili.
La crittografia end-to-end si basa sull'uso di chiavi crittografiche. Ogni utente deve avere una coppia di chiavi: una chiave pubblica e una chiave privata. Assicurati di utilizzare un algoritmo sicuro per la generazione delle chiavi, come RSA o ECC.
Per avviare una comunicazione sicura, gli utenti devono scambiarsi le chiavi pubbliche. Questo processo può essere facilitato attraverso un server sicuro o un'infrastruttura a chiave pubblica (PKI).
Una volta scambiate le chiavi pubbliche, puoi iniziare a crittografare i dati. Utilizza la chiave pubblica del destinatario per criptare le informazioni che desideri inviare. In questo modo, solo il destinatario, con la sua chiave privata, sarà in grado di decodificare il messaggio.
Quando ricevi un messaggio criptato, usa la tua chiave privata per decodificarlo. Questo assicura che solo tu possa accedere ai dati inviati.
Ecco alcuni consigli per garantire il massimo livello di sicurezza:
Seguendo questi passaggi, potrai implementare efficacemente la crittografia end-to-end, proteggendo i dati degli utenti da occhi indiscreti e garantendo una comunicazione sicura e privata.
La nostra agenzia si distingue per la creazione di software su misura, sviluppo di siti web e ecommerce, strategie avanzate di web marketing, ottimizzazione per i motori di ricerca (SEO) e design grafico di alta qualità.
Saremmo felici di mettere la nostra esperienza al tuo servizio, lavorando con te per creare insieme soluzioni digitali personalizzate e innovative che ti aiutino a raggiungere i tuoi obiettivi.
Come possiamo aiutarti?
Contattaci per una consulenza gratuita, siamo pronti ad ascoltare le tue esigenze.